

जापान में साइबर हमलों से हड़कंप, 20 से ज्यादा कंपनियां निशाने पर; करोड़ों लोगों का डेटा खतरे में
जापान में 20 से ज्यादा कंपनियां साइबर हमलों की चपेट में आ गई हैं। लाखों ग्राहकों का निजी डेटा खतरे में है। सरकार ने साइबर सुरक्षा बढ़ाने और कंपनियों को डिजिटल सिस्टम मजबूत करने की सलाह दी है।

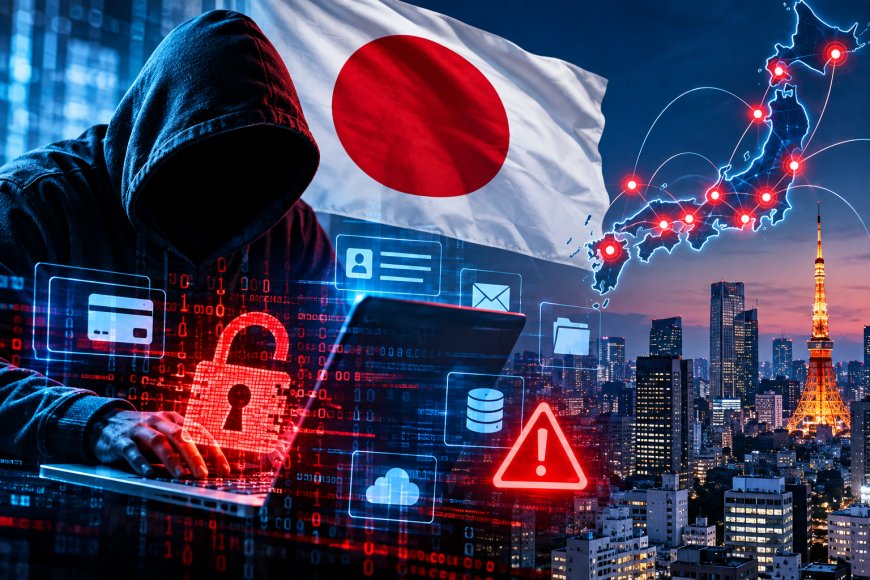
टोक्यो: जापान में साइबर हमलों की एक बड़ी लहर ने कंपनियों और सरकारी एजेंसियों की चिंता बढ़ा दी है। हाल के हफ्तों में 20 से अधिक बड़ी कंपनियों ने साइबर हमलों या डेटा लीक की घटनाओं की जानकारी दी है। इन घटनाओं में ग्राहकों के नाम, ईमेल पते, संपर्क विवरण और पहचान से जुड़ी संवेदनशील जानकारियां उजागर होने की आशंका है।
स्थिति की गंभीरता को देखते हुए जापान की सरकार ने साइबर सुरक्षा को लेकर सतर्कता बढ़ाने और कंपनियों को अपने डिजिटल सिस्टम की सुरक्षा मजबूत करने की सलाह दी है। कई मामलों में लाखों ग्राहकों के अकाउंट प्रभावित होने की बात सामने आई है।
कई बड़ी कंपनियां साइबर हमलों की चपेट में
जापान में साइबर हमलों का दायरा लगातार बढ़ता दिखाई दे रहा है। खुदरा कारोबार, वित्तीय सेवाओं, ऑनलाइन प्लेटफॉर्म, कार शेयरिंग और डिजिटल सेवाओं से जुड़ी कंपनियों में डेटा सुरक्षा को लेकर गंभीर सवाल उठे हैं।
कार शेयरिंग सेवा टाइम्स कार से जुड़े एक साइबर हमले में लगभग 66 लाख अकाउंट की जानकारी प्रभावित होने की बात सामने आई। वहीं, सुविधा स्टोर चेन लॉसन और वित्तीय सेवा क्षेत्र की कंपनियों ने भी ग्राहकों के डेटा से संबंधित सुरक्षा घटनाओं की जानकारी दी है।
करोड़ों रिकॉर्ड पर मंडरा रहा खतरा
इन घटनाओं की सबसे बड़ी चिंता यह है कि साइबर अपराधियों के हाथ व्यक्तिगत जानकारी लग सकती है। इसमें ईमेल पते, फोन नंबर, पते और पहचान पत्रों से जुड़ी जानकारियां शामिल हो सकती हैं।
ऐसे डेटा का इस्तेमाल फर्जी कॉल, धोखाधड़ी वाले संदेश, पहचान की चोरी और ऑनलाइन वित्तीय अपराधों के लिए किया जा सकता है। हालांकि, हर मामले में डेटा चोरी की पुष्टि और प्रभावित लोगों की वास्तविक संख्या अलग-अलग है। इसलिए सभी संभावित प्रभावित रिकॉर्ड को वास्तविक पीड़ितों की संख्या मानना सही नहीं होगा।
जापान सरकार ने बढ़ाई सतर्कता
लगातार सामने आ रही घटनाओं के बाद जापानी अधिकारियों ने सरकारी विभागों, स्थानीय निकायों और निजी कंपनियों को साइबर सुरक्षा मजबूत करने के निर्देश दिए हैं। कंपनियों को सॉफ्टवेयर अपडेट करने, मजबूत पासवर्ड इस्तेमाल करने और अपने डिजिटल नेटवर्क की नियमित जांच करने की सलाह दी जा रही है।
विशेषज्ञों के मुताबिक, कंपनियों के पुराने आईटी सिस्टम और कमजोर सुरक्षा प्रक्रियाएं साइबर अपराधियों के लिए अवसर पैदा कर सकती हैं। ऐसे में केवल बड़ी कंपनियों ही नहीं, बल्कि उनसे जुड़ी छोटी कंपनियों और सेवा प्रदाताओं को भी सुरक्षा व्यवस्था मजबूत करने की जरूरत है।
क्या साइबर हमलों में AI की भूमिका है?
साइबर सुरक्षा विशेषज्ञों ने यह भी चेतावनी दी है कि आर्टिफिशियल इंटेलिजेंस (AI) कुछ साइबर अपराधियों के लिए हमलों की तैयारी आसान बना सकता है। AI की मदद से फर्जी ईमेल तैयार करना, संभावित कमजोरियों की पहचान करना और धोखाधड़ी के प्रयासों को बड़े पैमाने पर अंजाम देना आसान हो सकता है।
हालांकि, जापान में सामने आए सभी साइबर हमलों में AI के इस्तेमाल की पुष्टि नहीं हुई है। प्रत्येक घटना के पीछे इस्तेमाल किए गए तरीकों और जिम्मेदार समूहों की जांच अलग-अलग की जा रही है।
आम लोगों को क्या सावधानी बरतनी चाहिए?
साइबर हमलों के बीच आम इंटरनेट उपयोगकर्ताओं को भी सतर्क रहने की जरूरत है।
-
हर अकाउंट के लिए अलग और मजबूत पासवर्ड रखें।
-
जहां संभव हो, मल्टी-फैक्टर ऑथेंटिकेशन चालू करें।
-
संदिग्ध ईमेल, लिंक और अज्ञात अटैचमेंट से बचें।
-
किसी अनजान व्यक्ति के साथ OTP या बैंकिंग जानकारी साझा न करें।
-
संबंधित कंपनी की ओर से डेटा लीक की सूचना मिलने पर उसके आधिकारिक निर्देशों के अनुसार पासवर्ड बदलें और अकाउंट की गतिविधियों की जांच करें।
निष्कर्ष: जापान में साइबर हमलों की बढ़ती घटनाएं दिखाती हैं कि डिजिटल सुरक्षा अब हर कंपनी और इंटरनेट उपयोगकर्ता के लिए बड़ी चुनौती बन चुकी है। 20 से अधिक कंपनियों में सामने आई घटनाओं के बाद अब जांच, डेटा सुरक्षा और ग्राहकों की व्यक्तिगत जानकारी की रक्षा पर विशेष ध्यान दिया जा रहा है।
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Angry
0
 Sad
0
 Wow
0